Após alerta hacker, Prefeitura bloqueia por 1 dia sistema de informações
Estratégia foi adotada após alarme sobre falha de segurança na programação PHP
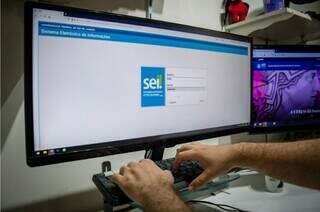
A Prefeitura de Campo Grande bloqueou por um dia o acesso externo ao SEI (Sistema Eletrônico de Informações) após receber alerta sobre uma falha de segurança na programação PHP, tecnologia utilizada no desenvolvimento de sites, plataformas e sistemas em todo o mundo.
RESUMO
Nossa ferramenta de IA resume a notícia para você!
A Prefeitura de Campo Grande bloqueou por um dia o acesso externo ao SEI, sistema federal de gestão de processos administrativos eletrônicos, após alerta sobre falha de segurança na programação PHP. A medida preventiva buscou evitar invasões e proteger dados municipais. Segundo o diretor-presidente da Agetec, Leandro Basmage, as atualizações foram aplicadas na quarta-feira e o acesso foi restabelecido na quinta-feira (22). O Governo do Estado foi procurado, mas ainda não respondeu.
Após a aplicação das atualizações e a adoção das medidas de segurança, o acesso externo foi restabelecido, no final da tarde de quinta-feira (22).
A medida preventiva foi adotada para evitar possíveis invasões e proteger os dados e as informações da administração municipal.
A vulnerabilidade identificada acendeu um alerta entre órgãos públicos e empresas responsáveis por plataformas digitais. Falhas de segurança em ambientes desenvolvidos em PHP podem permitir que invasores explorem brechas nos sistemas e obtenham acesso não autorizado.
Um dos sistemas afetados pela medida foi o SEI, utilizado pela Prefeitura de Campo Grande. A plataforma é uma ferramenta federal destinada à produção e à gestão de documentos e processos administrativos eletrônicos.
Segundo o diretor-presidente da Agetec (Agência Municipal de Tecnologia da Informação e Inovação), Leandro Basmage, a Prefeitura recebeu o alerta e aplicou as atualizações necessárias.
“Agimos a tempo e conseguimos proteger a Prefeitura de Campo Grande. Quando chegou para a gente esse problema no PHP, já atuamos na quarta mesmo. Atualizamos o que precisava atualizar para não ter mais problema com essa vulnerabilidade”, pontuou.
Basmage também destacou a dimensão da preocupação provocada pela falha. “Os países começaram a retirar do ar. Sabendo dessa vulnerabilidade os hackers podiam entrar nas plataformas, conseguiriam logar. Foi algo muito assustador a princípio”, destacou.
O Campo Grande News também entrou em contato com o Governo do Estado e com a CDL (Câmara de Dirigentes Lojistas de Campo Grande) para saber o impacto, e aguarda o retorno.
A Assomasul (Associação dos Municípios de Mato Grosso do Sul) informou que não recebeu dados sobre os impactos em cada município, já que as localidades utilizam sistemas diferentes.
A falha de segurança no PHP já havia sido identificada em 2024, mas não foi corrigida por falta de recursos e dificuldades internas da equipe responsável, segundo divulgação hoje do G1. A Fundação PHP reconheceu o atraso, que deixou sistemas vulneráveis a ataques capazes de permitir o acesso de criminosos a servidores sem necessidade de senha.
Receba as principais notícias do Estado pelo Whats. Clique aqui para acessar o canal do Campo Grande News e siga nossas redes sociais.